Le quotidien d'une DSI, avant Sentinel.
Droits au cas par cas
Sans vue globale ni gouvernance centralisée.
Aucune piste d'audit
Centralisée sur les actions sensibles.
Intégrations sur mesure
Coûteuses à développer et à maintenir.
Conformité difficile
À prouver en cas de contrôle.
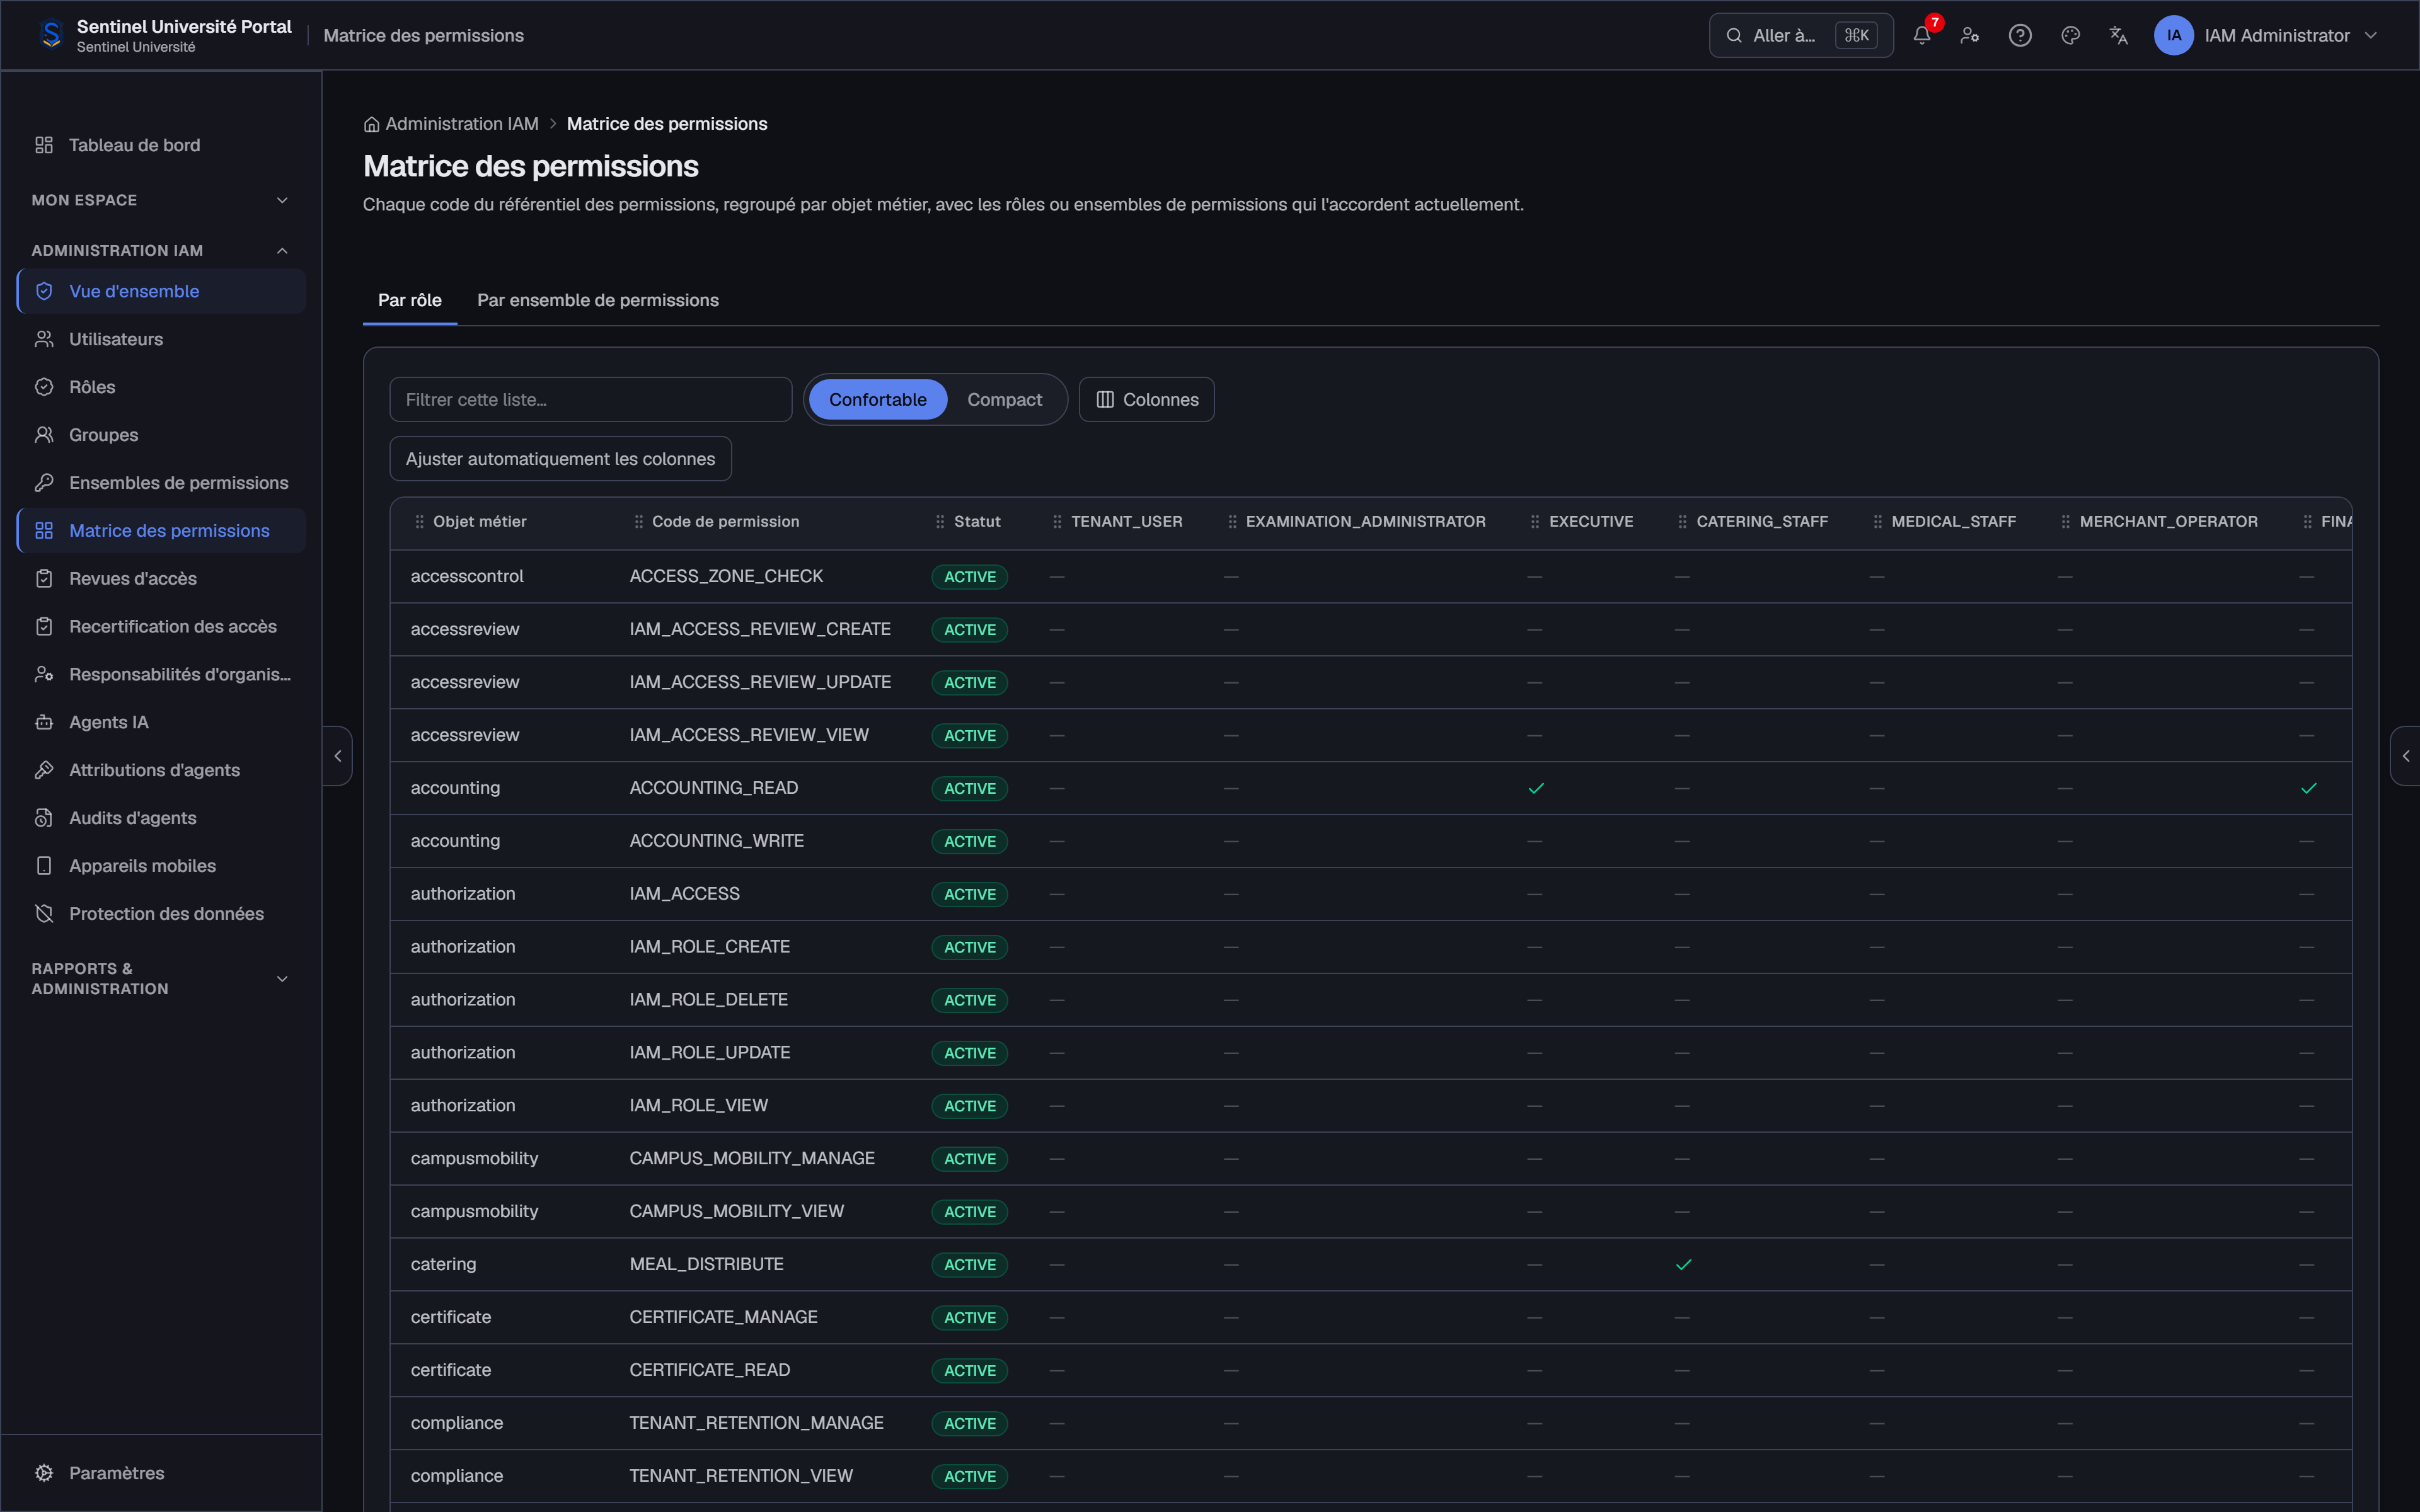
Chaque utilisateur ne voit que ce qu'il est autorisé à voir.
Gouvernance des accès pilotée par les permissions, par rôle et par périmètre organisationnel — jamais par des exceptions accumulées.
- Gestion des identités, rôles et permissions
- Traçabilité des opérations sensibles sur toute la plateforme
- API ouvertes pour vos intégrations existantes
- Isolation stricte des données entre institutions
Une journée type avec Sentinel.
08h00
Connexion
Dashboard sécurité / accès
08h20
Vue d'ensemble
Rôles et permissions actifs
10h00
Validation
Demande d'accès à un module sensible
12h00
Alerte
Tentative d'accès anormale détectée
15h00
Préparation
Revue d'accès trimestrielle
17h00
Synthèse
Sécurité partagée avec la direction
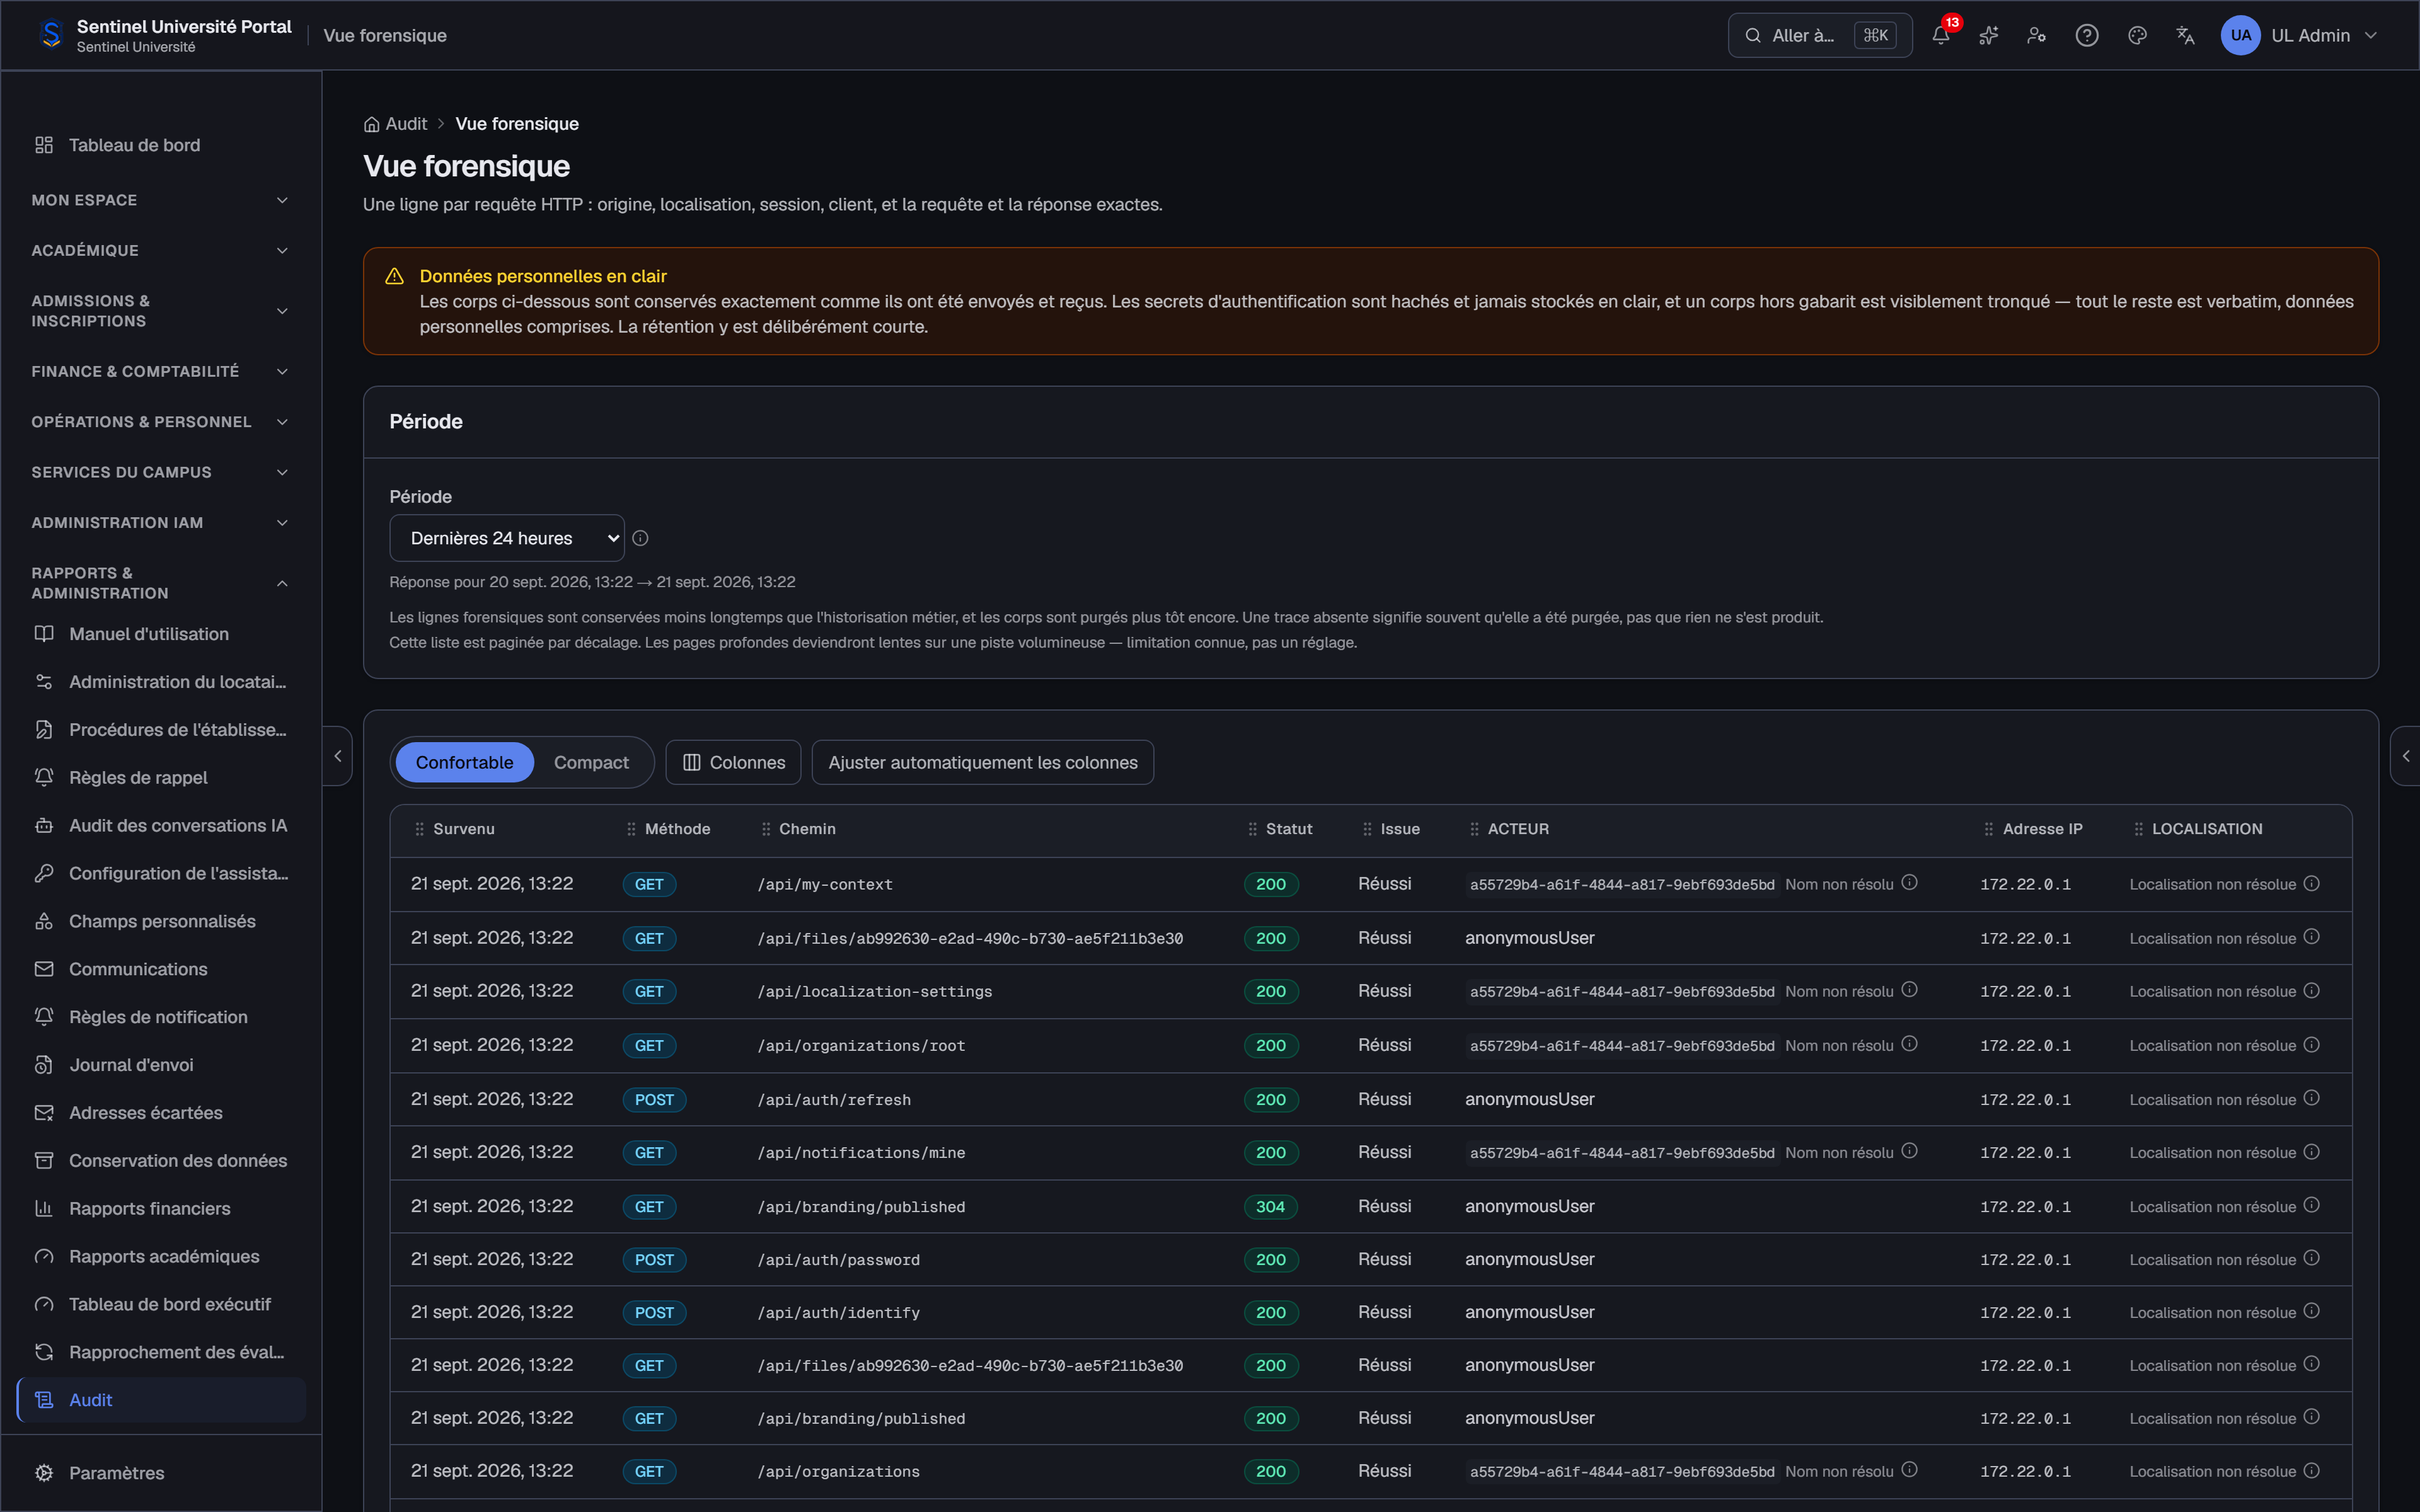
Chaque action sensible, tracée — jusqu'à la requête HTTP.
Un moteur d'audit dédié enregistre les opérations sensibles de la plateforme, exploitable en cas de contrôle ou de contestation.
Voir Audit & Forensique