Ce qui est déjà en place — en un coup d'œil.
Le détail complet de chaque domaine suit ci-dessous.
Identité & Accès
1. Identité & Accès Confirmé
Explication métier : chaque utilisateur dispose d'une identité unique dans la plateforme, rattachée à son institution et à son rôle.
Preuves techniques
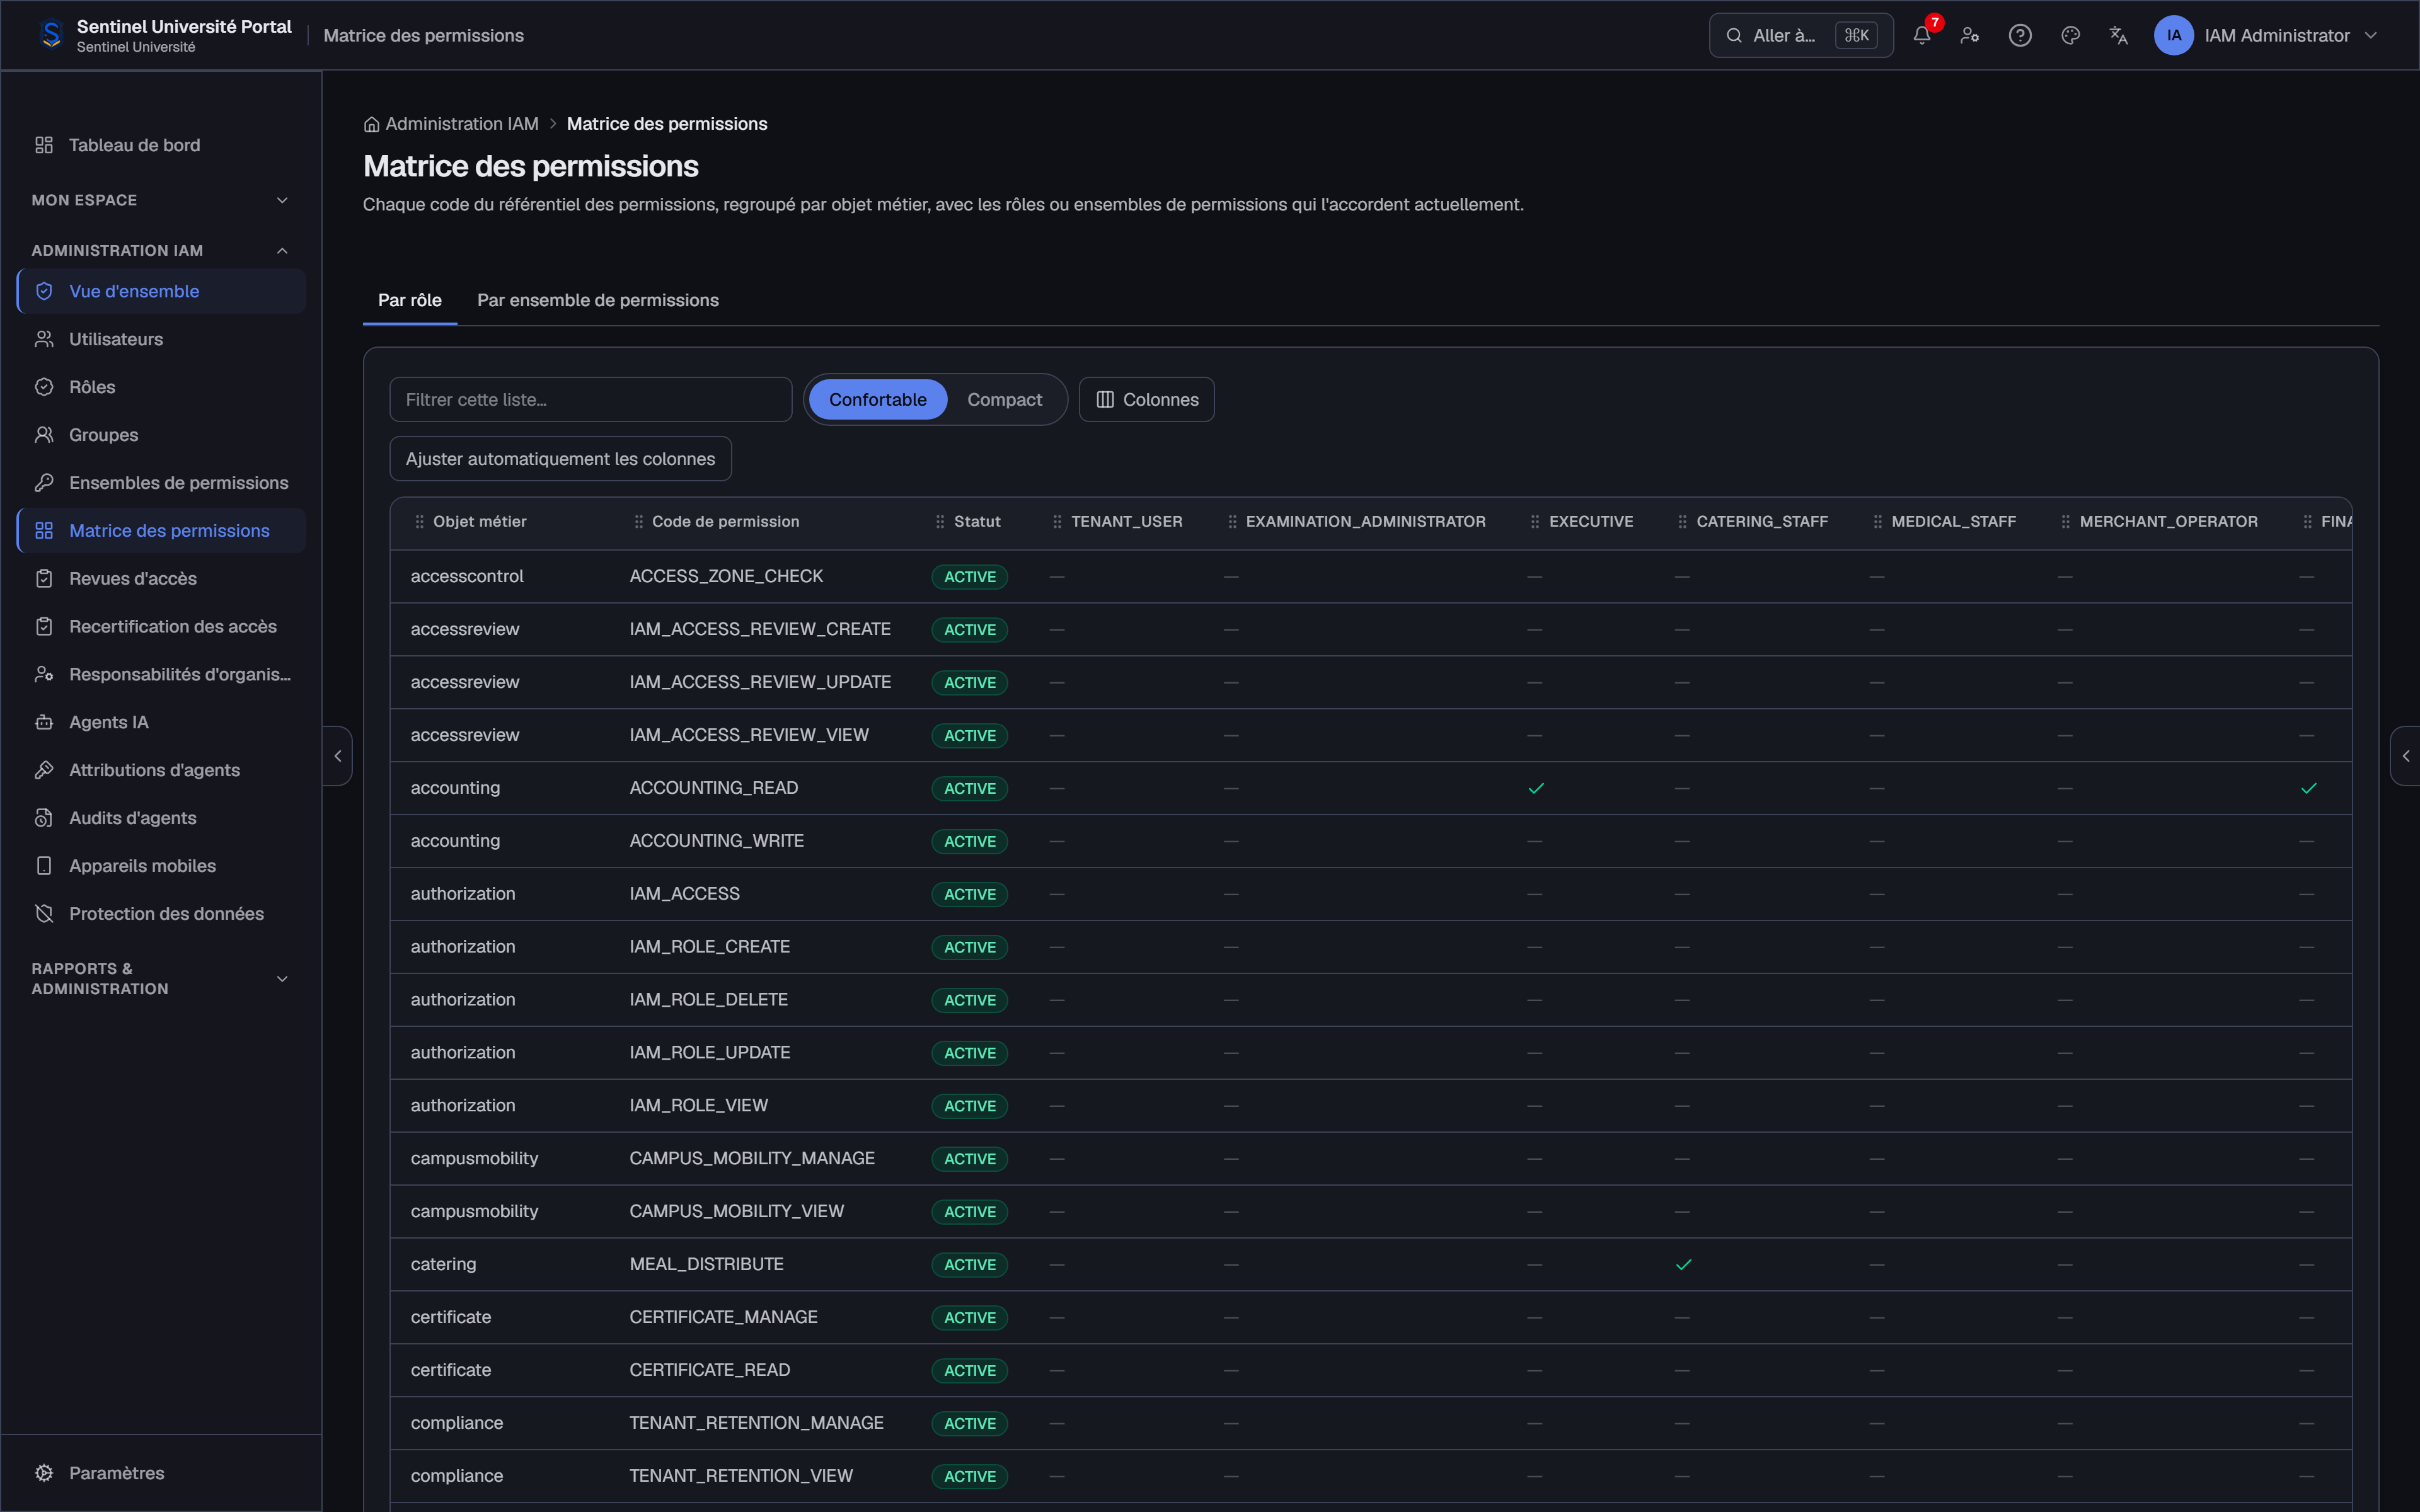
Modèle d'identité centralisé, gouvernance des accès pilotée par les permissions (403 permissions nommées réparties sur 28 rôles, mesure interne).
Bénéfice institutionnel
Une seule source de vérité sur qui est qui, dans toute l'institution.
2. Authentification Confirmé (base)
Explication métier : l'accès à la plateforme est protégé contre les tentatives de connexion abusives.
Preuves techniques
Mécanisme de verrouillage de compte après échecs répétés. Authentification multifacteur : [À VALIDER TECHNIQUEMENT].
Bénéfice institutionnel
Réduction du risque de compromission de compte par force brute.
3. Rôles et permissions Confirmé
Explication métier : chaque utilisateur ne voit et n'agit que sur ce qu'il est autorisé à voir ou faire.
Preuves techniques
Modèle de permissions granulaire par rôle, responsabilité, établissement, module et contexte.
Bénéfice institutionnel
Réduction du risque d'accès non maîtrisé à une donnée sensible.
4. Isolation tenant / des données Confirmé
Explication métier : les données d'une institution ne sont jamais mélangées avec celles d'une autre.
Preuves techniques
Architecture multi-tenant avec base de données dédiée par institution, identifiants d'accès distincts par tenant.
Bénéfice institutionnel
Étanchéité complète entre institutions, y compris au sein d'un même groupe.
Données & Infrastructure
5. Audit et traçabilité Confirmé
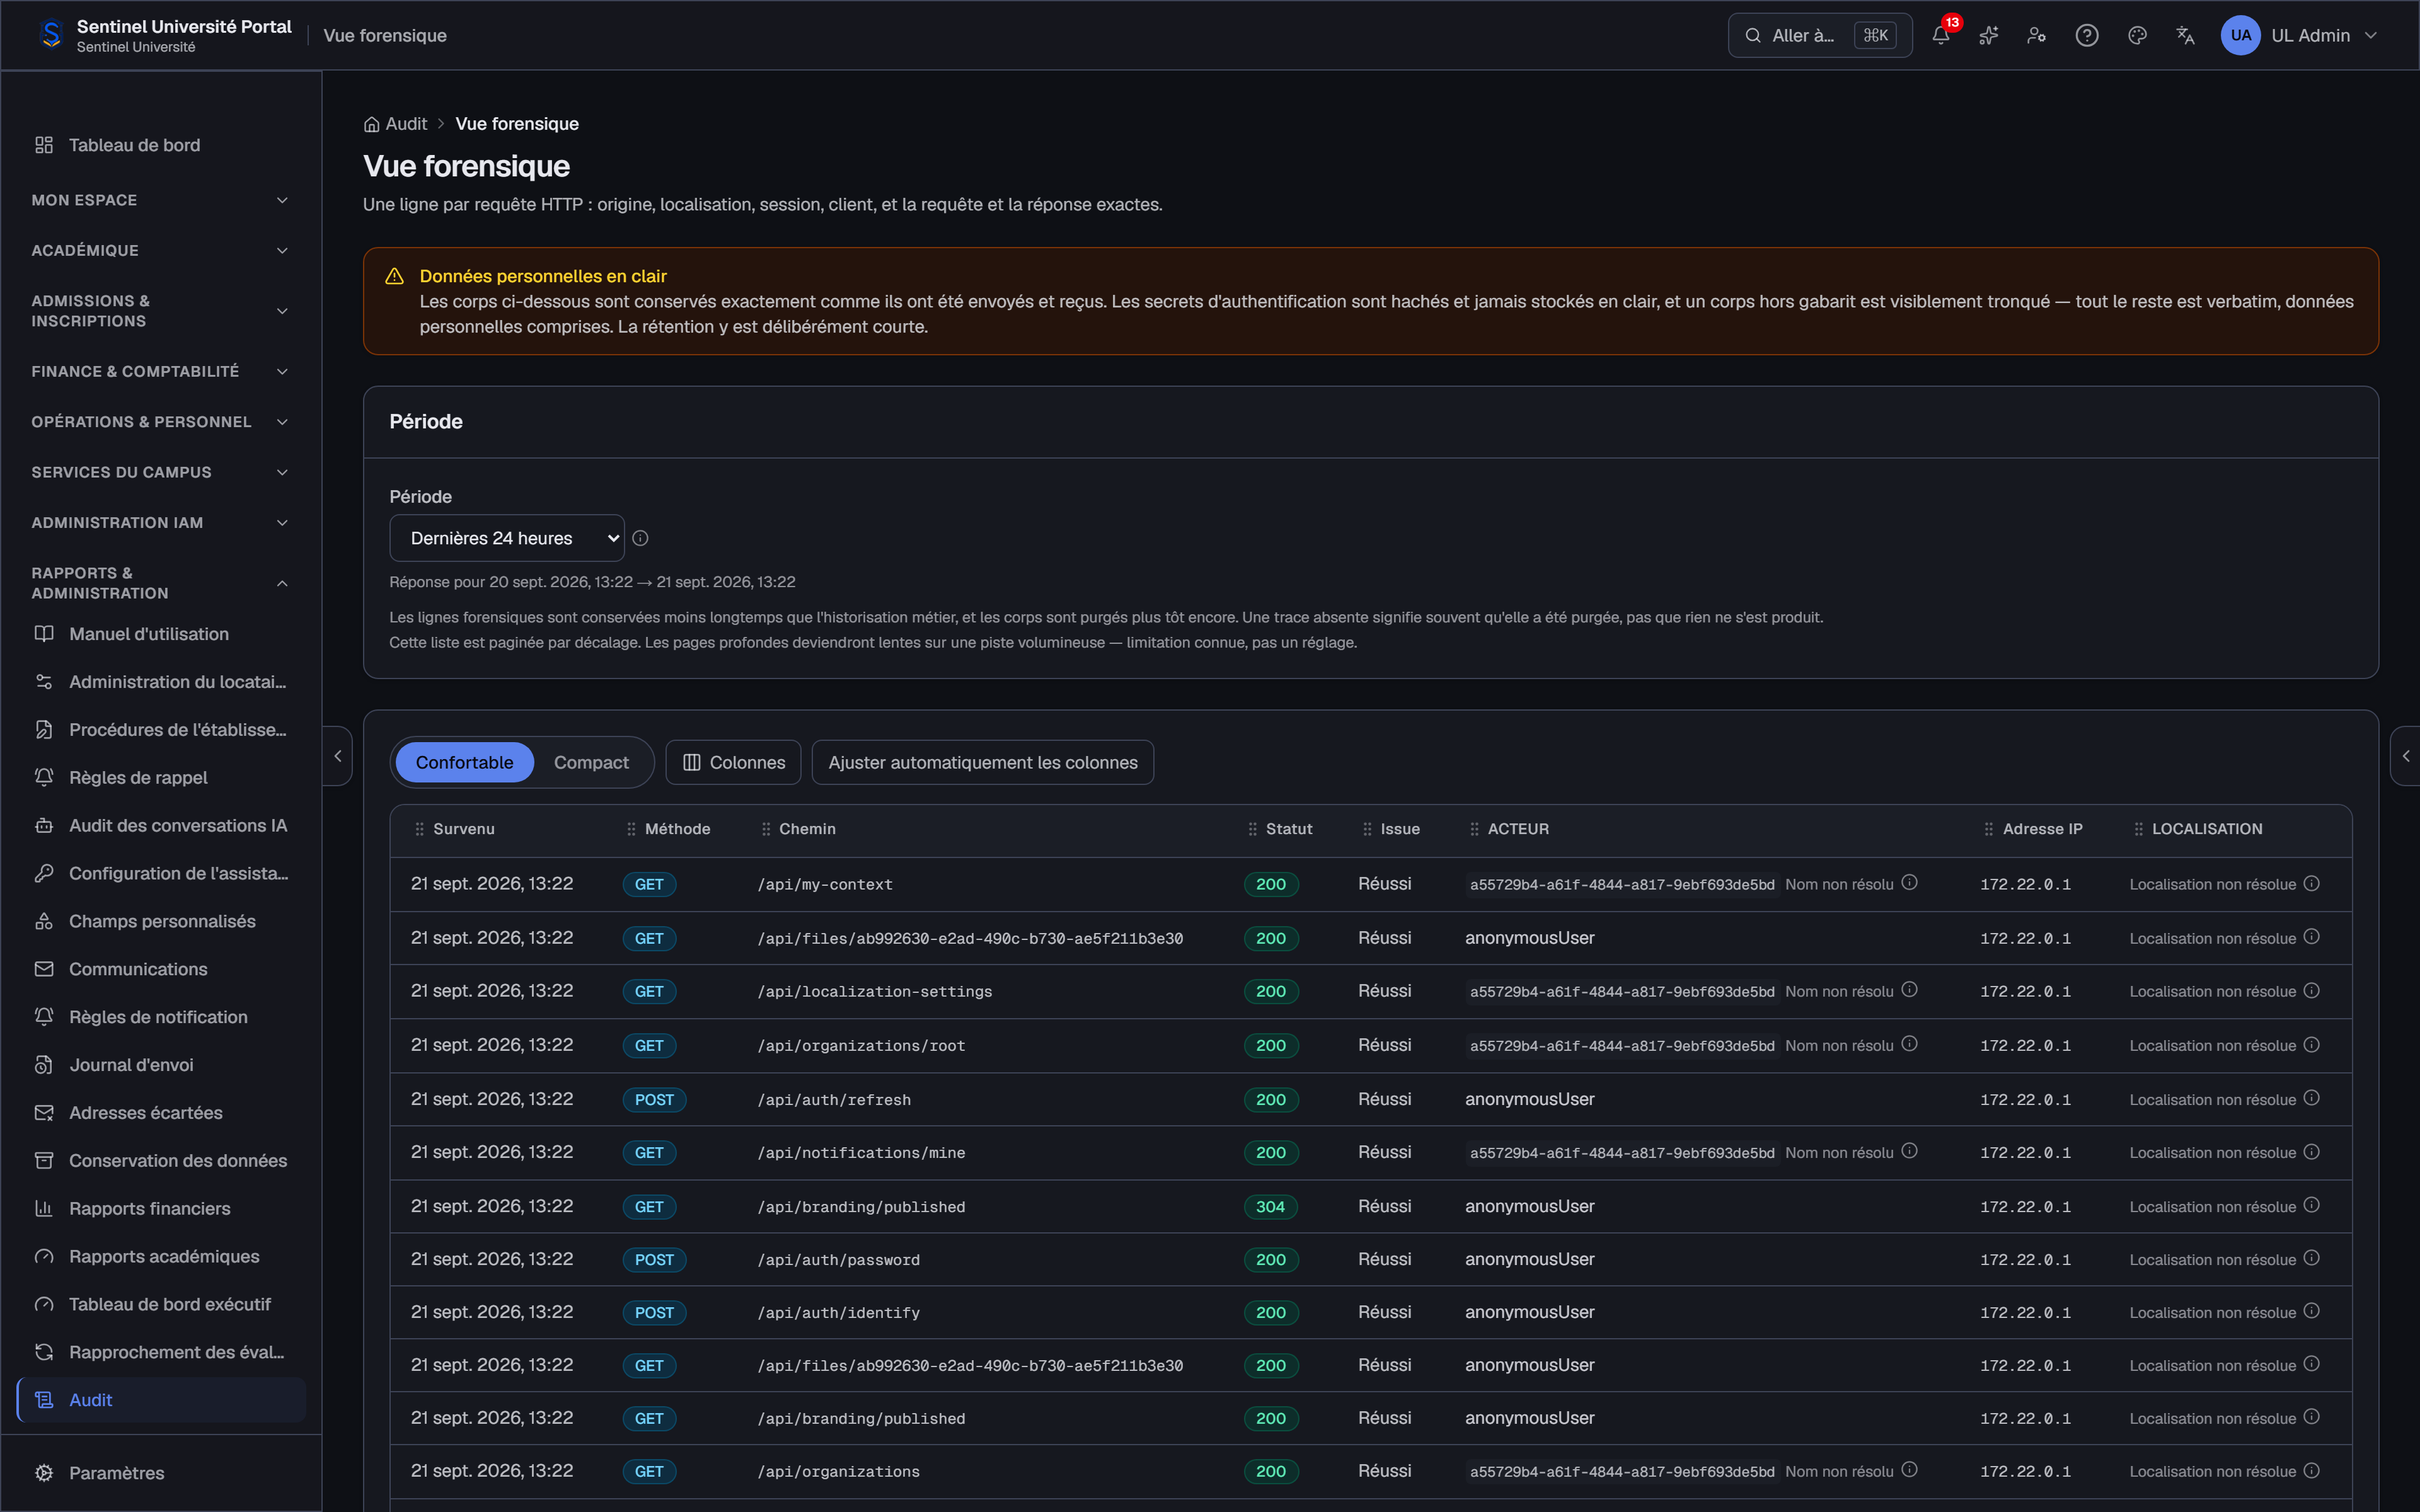
Explication métier : les actions sensibles de la plateforme sont enregistrées et consultables.
Preuves techniques
Moteur d'audit dédié, enregistrant les opérations sensibles à grande échelle. Détection exhaustive de toute suppression : [À VALIDER TECHNIQUEMENT].
Bénéfice institutionnel
Capacité de preuve en cas de contestation ou de contrôle.
6. Actions administratives Confirmé
Explication métier : les actions effectuées par les administrateurs de la plateforme sont elles-mêmes tracées.
Preuves techniques
Journalisation des opérations d'administration sensibles.
Bénéfice institutionnel
Aucune action administrative n'échappe à la traçabilité.
7. Revues d'accès / recertification Confirmé
Explication métier : les droits accordés peuvent être revus périodiquement pour s'assurer qu'ils restent justifiés.
Preuves techniques
Mécanisme de recertification des accès. Fréquence et processus exact : [À VALIDER TECHNIQUEMENT].
Bénéfice institutionnel
Réduction du risque d'accès obsolètes conservés dans le temps.
8. Sécurité des API Confirmé
Explication métier : les intégrations avec vos autres systèmes passent par des accès contrôlés.
Preuves techniques
Contrats d'API définis, audit d'autorisation mené sur les points d'accès exposés. Le détail technique de ce dispositif est communiqué sous accord de confidentialité, dans le cadre d'une revue technique — conformément aux bonnes pratiques de sécurité.
Bénéfice institutionnel
Des intégrations qui ne compromettent pas la sécurité globale de la plateforme.
9. Protection des données Confirmé (secrets config)
Explication métier : les informations sensibles (identifiants de connexion aux bases par institution, secrets de configuration) sont protégées.
Preuves techniques
Chiffrement des identifiants de connexion par tenant. Chiffrement complet des données au repos : [À VALIDER TECHNIQUEMENT].
Bénéfice institutionnel
Une compromission d'un composant ne donne pas automatiquement accès à toutes les données.
10. Sauvegarde et reprise À valider
Explication métier : vos données doivent pouvoir être restaurées en cas d'incident.
Preuves techniques
[À VALIDER TECHNIQUEMENT]
Bénéfice institutionnel
Continuité de service en cas d'incident majeur.
Opérations & Continuité
11. Supervision (monitoring) Confirmé (dev)
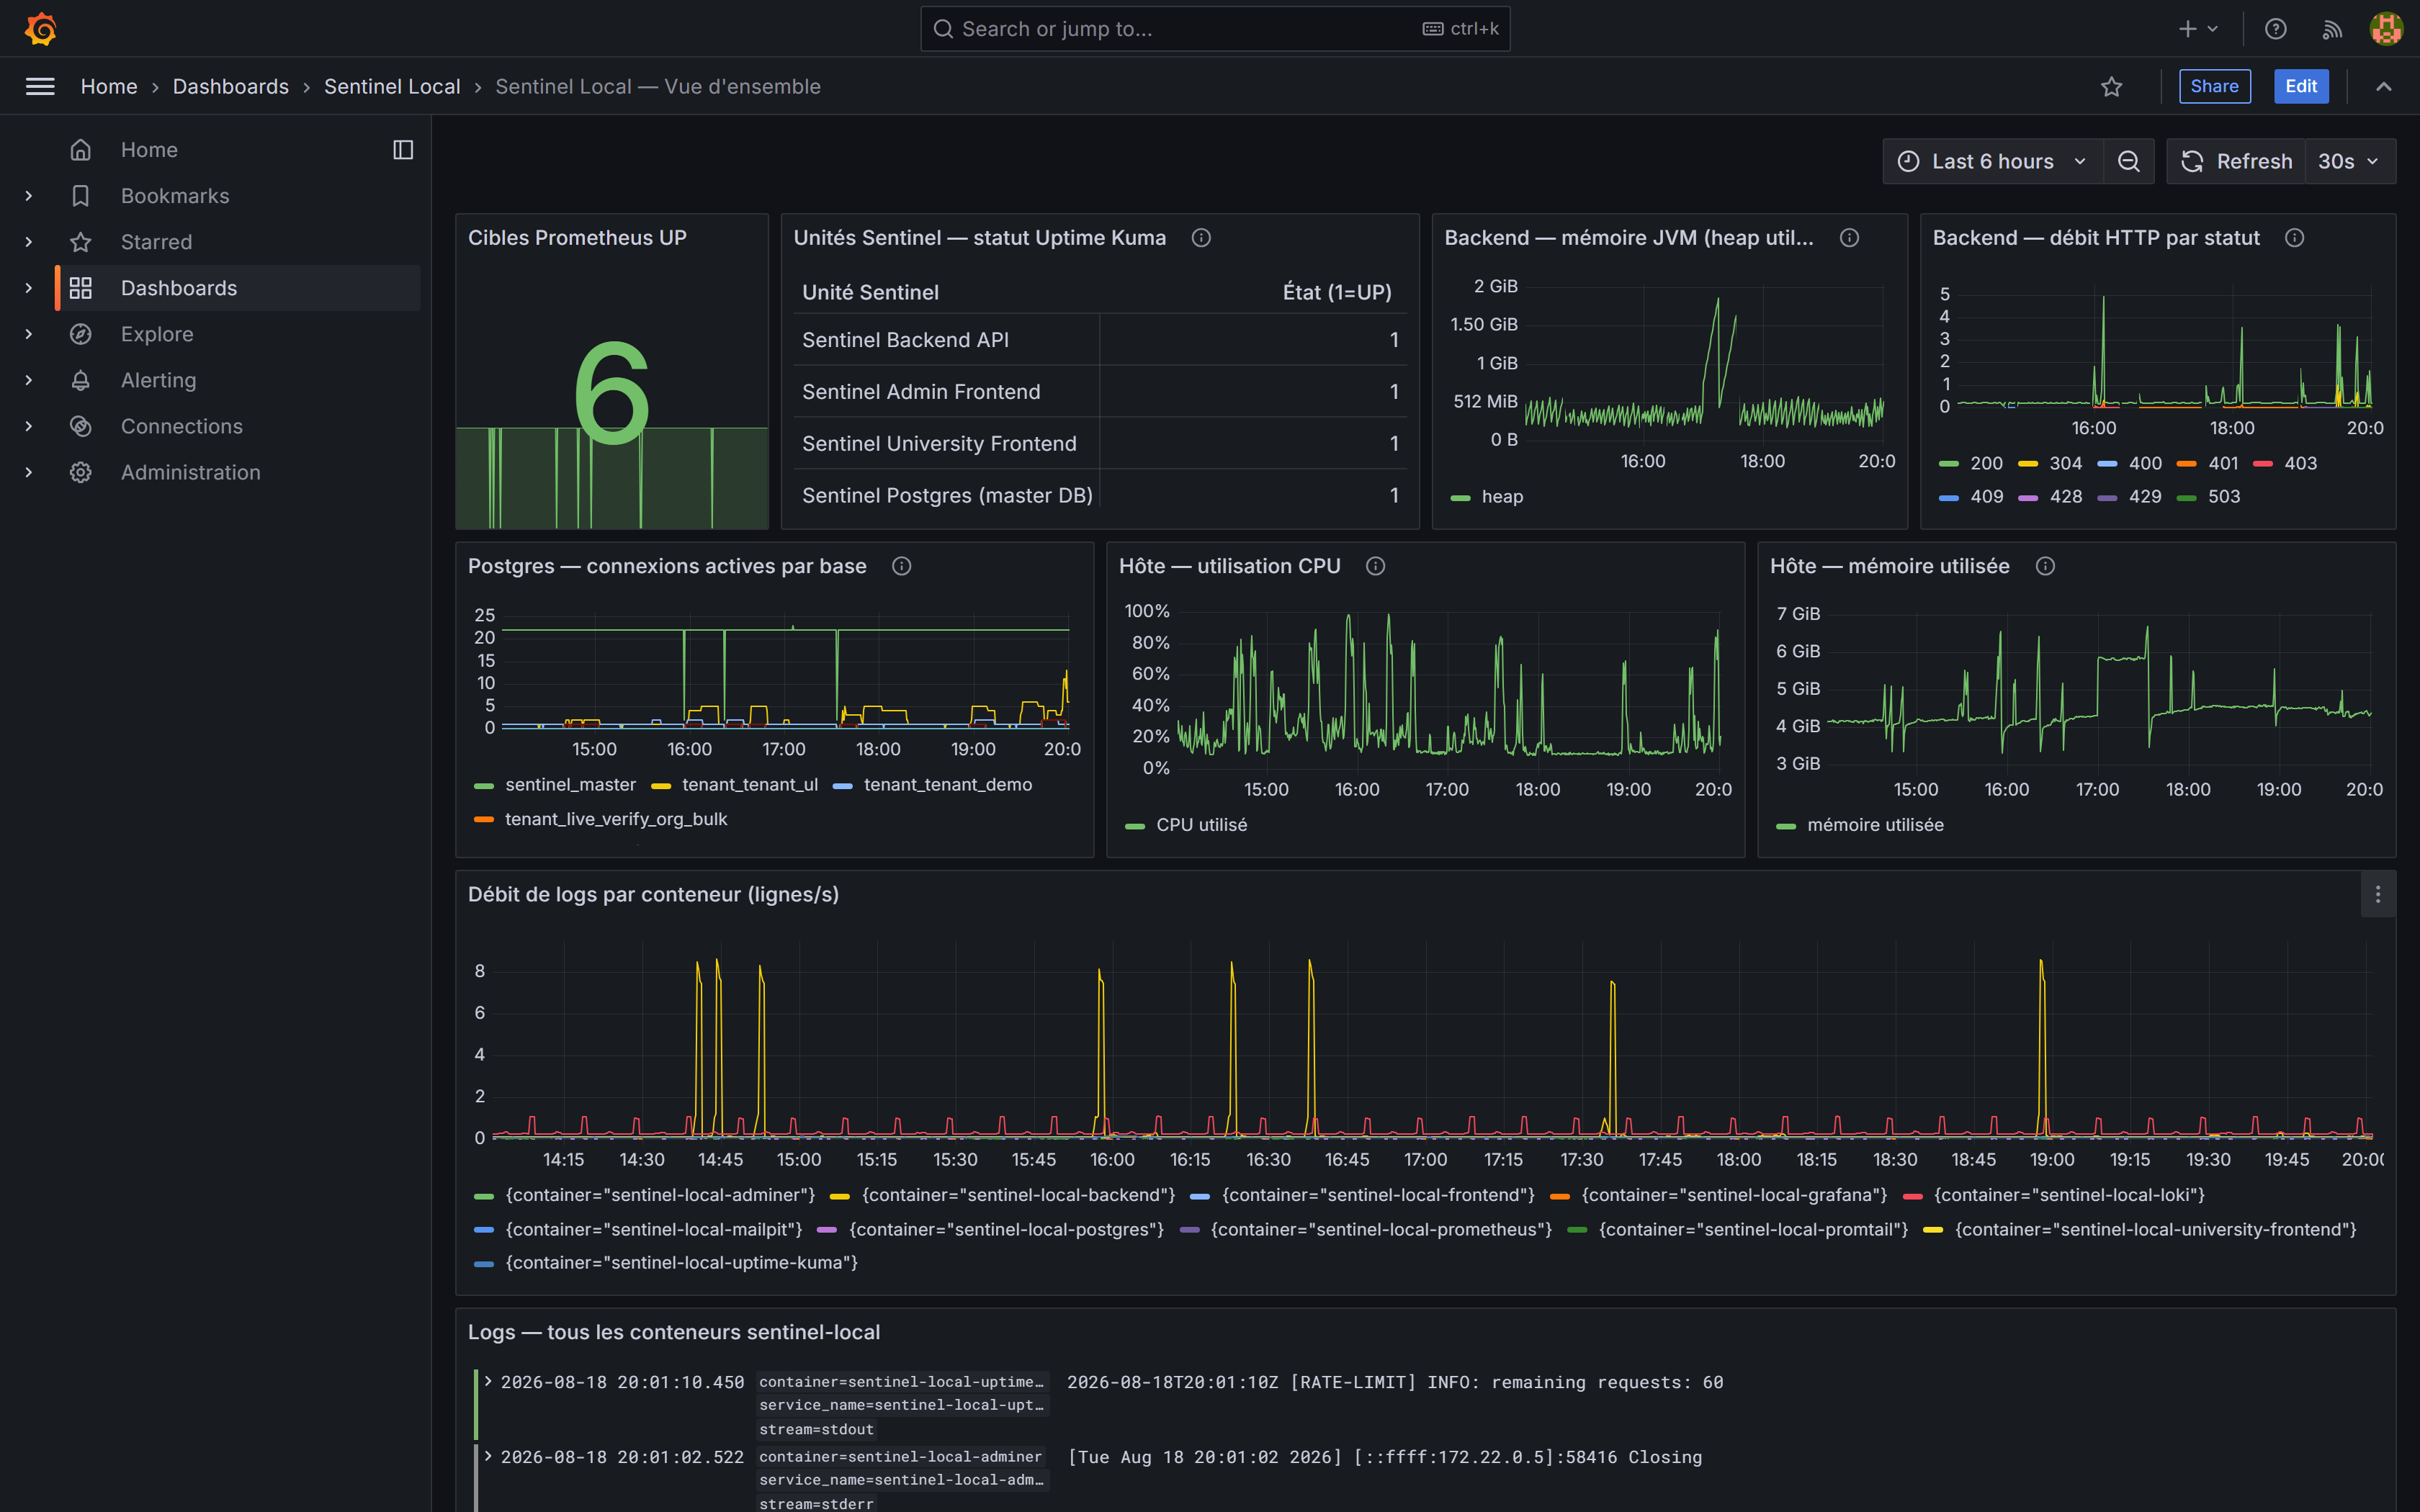
Explication métier : l'état de la plateforme est surveillé en continu.
Preuves techniques
Dispositif de supervision technique (Prometheus, Grafana, Uptime Kuma) existant. Couverture complète en production : [À VALIDER TECHNIQUEMENT].
Bénéfice institutionnel
Détection proactive des anomalies techniques.
12. Disponibilité À définir
Explication métier : niveau d'engagement sur la disponibilité de la plateforme.
Preuves techniques
[À DÉFINIR]
Bénéfice institutionnel
Visibilité claire sur ce qui est garanti.
13. Gestion des incidents Confirmé (interne)
Explication métier : en cas d'incident, une procédure d'analyse et de correction est suivie.
Preuves techniques
Pratique établie d'analyse post-incident en interne. Procédure formalisée pour clients externes : [À VALIDER TECHNIQUEMENT].
Bénéfice institutionnel
Amélioration continue de la fiabilité de la plateforme.
Conformité & Support
14. Protection de la vie privée / support RGPD À valider
Explication métier : les principes de protection des données personnelles sont pris en compte dans l'architecture.
Preuves techniques
Isolation des données, traçabilité des accès — bases utiles à une démarche de conformité.
Bénéfice institutionnel
Une architecture qui facilite une démarche de conformité, sans constituer une certification.
15. Documentation de sécurité Prévu
Explication métier : un dossier détaillant les dispositifs de sécurité peut être mis à disposition des institutions intéressées.
16. Contact sécurité À définir
Explication métier : un point de contact dédié pour toute question de sécurité ou demande de revue technique.
Une exigence de sécurité spécifique à votre institution ?
Cette page couvre les 16 domaines les plus couramment audités. Si votre institution a une exigence particulière non listée ici, parlons-en directement.